Desde el 11 de septiembre de 2026, una empresa que fabrique o comercialice productos con elementos digitales en la Unión Europea está obligada a avisar a las autoridades en 24 horas cuando detecta que alguien está explotando una vulnerabilidad de su producto. No es una obligación futura ni un borrador: es el artículo 14 del Cyber Resilience Act, y ya está en vigor. La pregunta útil no es qué dice el reglamento, sino si te afecta a ti.
¿A quién obliga de verdad el Cyber Resilience Act?
Aquí es donde la mayoría de los artículos se vuelven inútiles, porque hablan de «las empresas» en general. El reglamento es más concreto: la obligación de notificar recae sobre el fabricante del producto con elementos digitales. La definición de producto es amplia —cualquier software o hardware que se conecte, directa o indirectamente, a otro dispositivo o a una red— pero el sujeto obligado es estrecho.
| Te afecta si… | No te afecta si… |
| Desarrollas y vendes software propio, una app o un módulo | Solo usas software de terceros en tu negocio |
| Fabricas o montas equipos que se conectan a una red | Tienes una web o una tienda online hecha con software ajeno |
| Importas o distribuyes esos productos en la UE con tu marca | Prestas servicios profesionales sin producto digital propio |
Dicho de otro modo: una óptica, un restaurante o un taller que trabajan con programas comprados a un proveedor no tienen que notificar nada bajo este artículo. Quien sí lo tiene son sus proveedores de software. Si tu empresa está en ese segundo grupo —y muchas pymes tecnológicas españolas lo están sin haberlo pensado—, el reloj ya corre.
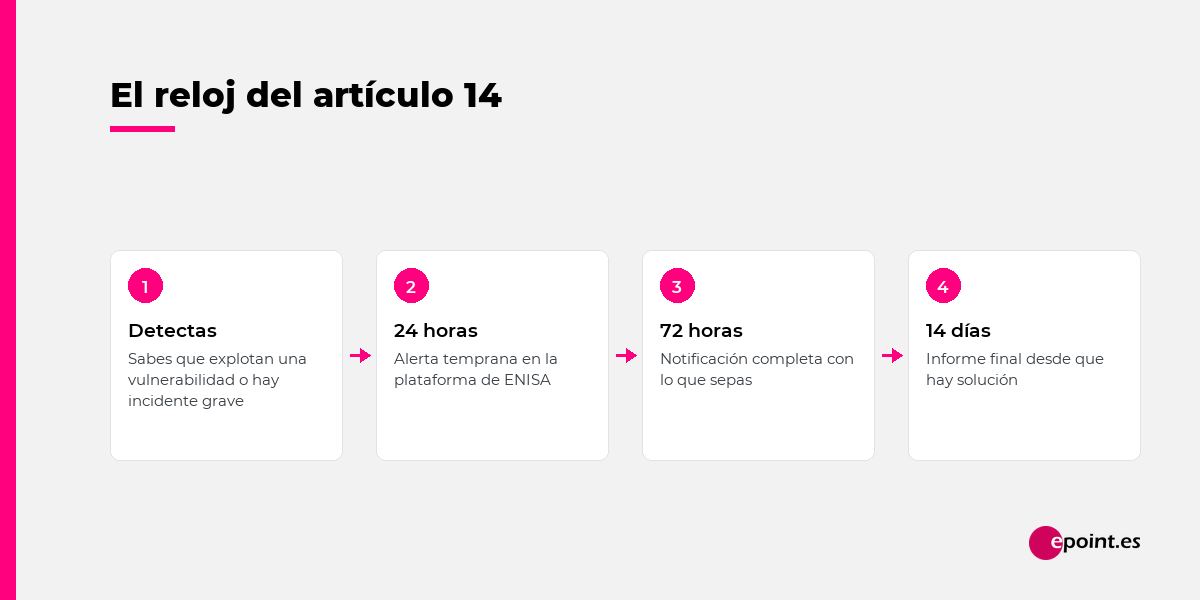
¿Qué hay que notificar y en cuánto tiempo?
Dos supuestos: una vulnerabilidad que alguien está explotando activamente y un incidente grave que afecte a la seguridad del producto. Para los dos, el mismo reloj de arranque y tres hitos.
Los 14 días valen para las vulnerabilidades explotadas y se cuentan desde que existe una medida correctora o mitigadora. En los incidentes graves, el informe final se presenta en el plazo de un mes desde la notificación. Y hay una obligación que se olvida con facilidad: además de avisar a la administración, el fabricante debe informar a los usuarios afectados y decirles qué pueden hacer para protegerse.
¿Dónde se notifica? En la plataforma única de notificación de ENISA, una sola vez para toda la Unión. El aviso llega simultáneamente al CSIRT coordinador del país, que en España es INCIBE-CERT. Ese punto es la buena noticia del reglamento: no hay que repetir el trámite en cada Estado miembro.
¿Qué pasa si no lo notifico?
El reglamento prevé multas de hasta 15 millones de euros o el 2,5 % de la facturación anual mundial, la cantidad que sea mayor. Pero conviene poner el dato en su sitio, porque casi nadie lo cuenta completo: el régimen sancionador sigue el calendario general del reglamento, que no se aplica hasta diciembre de 2027. La obligación de notificar ya existe; la multa por no hacerlo, todavía no.
Eso no convierte el artículo 14 en papel mojado: convierte los próximos meses en el momento barato de montar el proceso. Tienes algo más de un año para equivocarte sin consecuencia económica, y ninguna empresa monta bien un procedimiento de notificación a las tres de la mañana del día que lo necesita.
Cuatro decisiones que puedes tomar esta semana
- Decide si estás dentro. Haz la lista de lo que tu empresa pone en el mercado con su nombre. Si hay software, una app, un módulo o un equipo conectado, estás dentro. Si no, documenta por qué no y pasa a otra cosa.
- Pon un nombre y un suplente. Veinticuatro horas incluyen fines de semana y agosto. Quien decide que algo es notificable tiene que ser una persona concreta, con alguien detrás.
- Define qué es «grave» antes de que pase. El criterio escrito en frío vale mucho más que la discusión improvisada el día del incidente, cuando además hay que arreglar el problema.
- Conecta soporte con desarrollo. El aviso casi siempre entra por soporte y la decisión está en desarrollo. Si no hay un camino claro entre los dos, las 24 horas se van esperando a que alguien conteste.
Nada de esto exige comprar una herramienta. Exige ordenar un proceso y dejarlo escrito, que es el trabajo que siempre se aplaza porque no urge hasta que urge demasiado.
Hemos visto esta película con VeriFactu y con la factura electrónica entre empresas: llega una norma, empiezan las llamadas urgentes y las licencias que hay que contratar «antes de que acabe el mes». Con el Cyber Resilience Act va a pasar igual, con el agravante de que la palabra «ciberseguridad» asusta más que la palabra «factura».
La respuesta sensata es la de siempre: comprobar primero si te aplica, y si te aplica, dedicar una tarde a escribir quién decide, a quién se avisa y con qué evidencias. Eso cubre el artículo 14. Lo demás —los requisitos técnicos completos, el marcado CE, la gestión de vulnerabilidades a lo largo del ciclo de vida— llega en diciembre de 2027 y da tiempo a hacerlo bien.
Preguntas frecuentes
¿Me afecta el CRA si solo uso software de terceros en mi empresa?
No. La obligación de notificar del artículo 14 recae sobre el fabricante del producto con elementos digitales, y también alcanza a importadores y distribuidores que lo comercializan con su marca. Si tu empresa solo utiliza programas comprados a un proveedor, quien tiene que notificar es ese proveedor, no tú.
¿Desde cuándo pueden multarme por no notificar?
La obligación de notificar es aplicable desde el 11 de septiembre de 2026, pero el régimen sancionador sigue el calendario general del reglamento, que se aplica a partir de diciembre de 2027. Las multas previstas llegan a 15 millones de euros o al 2,5 % de la facturación anual mundial, la cantidad que sea mayor.
¿Dónde se presenta la notificación en España?
En la plataforma única de notificación de ENISA, con una sola comunicación válida para toda la Unión Europea. El aviso llega al mismo tiempo al CSIRT coordinador del Estado miembro, que en España es INCIBE-CERT. Además de notificar a la administración, hay que informar a los usuarios afectados y a qué medidas pueden aplicar.
¿No tienes claro si tu empresa entra en el ámbito del CRA o cómo montar el proceso de notificación? Lo miramos contigo sin compromiso.
HablemosFuentes: Reglamento (UE) 2024/2847, artículo 14 · INCIBE — Ley de Ciberresiliencia europea · Forbes España — entrada en vigor del 11 de septiembre de 2026. Relacionado en epoint: la primera brecha notificada a la AEPD por un agente de IA y la política de uso de IA que cabe en un folio.