La cifra que más dice del estudio no es el 97 %. Es el 70 %: siete de cada diez responsables de pyme reconocen que sus empleados usan herramientas de IA por su cuenta, sin que la empresa las haya adoptado formalmente.
Traducido: la IA ya entró en tu negocio. No la metiste tú. Entró por la puerta de atrás, en el móvil de alguien que tenía prisa por terminar un presupuesto.
Los datos vienen de una encuesta que 3Gem hizo para OpenAI a 1.000 responsables de pymes españolas entre el 24 de agosto y el 1 de septiembre de 2026. OpenAI la difundió el 17 de septiembre, al hilo del taller para pymes que impartió el día 16 en el Centro Digitaliza Madrid, y la recogió Europa Press. Conviene decir quién la encarga: la empresa que vende ChatGPT, y ChatGPT sale como herramienta más usada en el 73 % de los casos. Aun así, las cifras son coherentes entre sí y el retrato es verosímil.
97 % usa IA: 59 % de forma regular y 38 % ocasional | 39 % no tiene ninguna política formal de uso | 70 % dice que sus empleados la usan por su cuenta | 79 % dice que con IA trabaja con más eficacia |
Encuesta de 3Gem para OpenAI a 1.000 responsables de pymes españolas. Trabajo de campo: del 24 de agosto al 1 de septiembre de 2026; difundida el 17 de septiembre. OpenAI no ha publicado el informe completo ni el margen de error.
¿Por qué la empresa pequeña es la que menos normas tiene?
Nuestra lectura: porque la norma parece burocracia cuando sois siete. La brecha sí la mide el estudio: el 49 % de las pymes de hasta nueve empleados no tiene una política formal de uso, frente al 25 % de las de entre 50 y 250. Justo al revés de lo que convendría, porque en una empresa de siete personas una sola fuga de datos no se diluye en ningún departamento.
Y el miedo está identificado. Cuando se les pregunta qué les frena, lo primero que aparece es la privacidad y la seguridad, casi empatada con la falta de formación.
| Privacidad y seguridad | 27 % | |
| Falta de formación | 26 % | |
| Falta de tiempo | 20 % | |
| Coste o talento especializado | 20 % |
Rafaela Nicolazzi, responsable de Políticas Públicas de OpenAI para el sur de Europa, lo resumió diciendo que el siguiente paso es ayudar a las pymes a pasar de «usos individuales o aislados a prácticas más estructuradas, seguras y útiles para el conjunto de la empresa». Estamos de acuerdo con el diagnóstico. Discrepamos en una cosa: la respuesta de OpenAI es formación —para eso ha traído su Academy a Madrid—, y esto no se arregla solo con formación: se arregla antes con una decisión escrita.
¿Qué tiene que poner en ese folio?
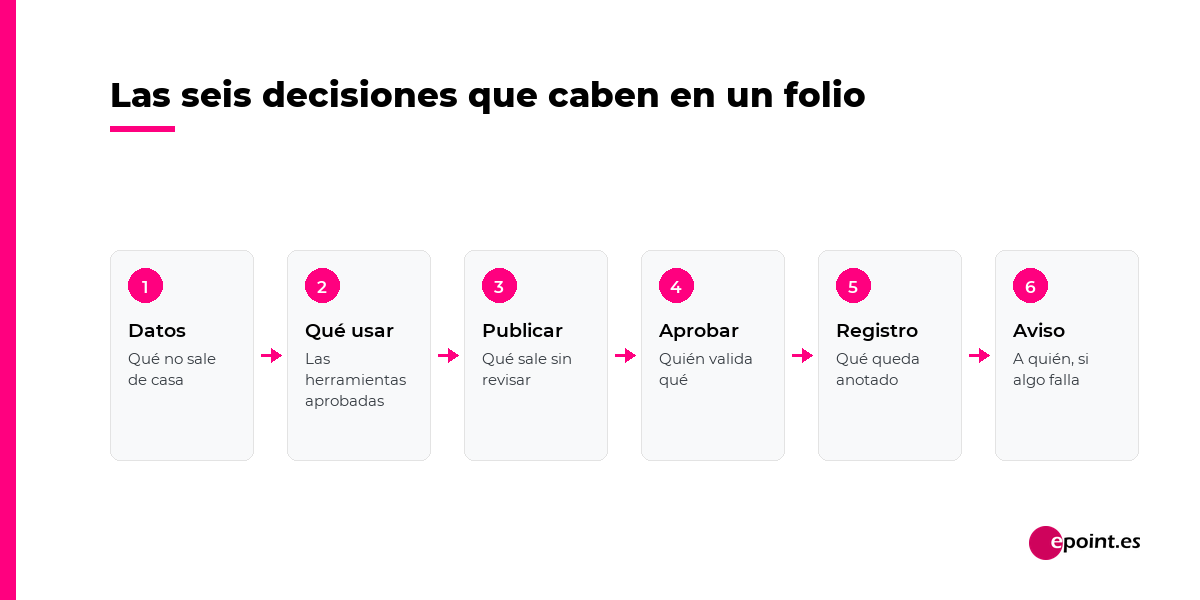
Una política de uso de IA para una pyme de diez personas no es un documento legal de treinta páginas. Son seis decisiones. Si tardas más de una mañana en tomarlas, la estás complicando.
- Qué datos no salen de casa. La lista corta y concreta: nóminas, historiales médicos, contratos firmados, bases de clientes completas, credenciales. Nada de «información sensible» en abstracto, que no significa nada a las siete de la tarde con prisa.
- Qué herramientas están aprobadas. Dos o tres, con cuenta de empresa. Lo importante no es cuáles: es que exista la lista, porque sin lista cada uno usa la suya y nadie sabe dónde acabó el documento.
- Qué se puede publicar sin revisar. Respuesta corta recomendada: nada que salga con el nombre de la empresa. Un borrador generado es un borrador.
- Quién aprueba qué. Si una IA prepara un presupuesto, una devolución o un mensaje a un cliente, alguien con nombre y apellidos lo valida antes de que salga. Esta es la línea que separa «usar IA» de «delegar el criterio».
- Qué queda registrado. Quién pidió, qué propuso la máquina, quién aprobó y cuándo. Sin esto no hay forma de auditar un error, ni de demostrar que lo hicisteis bien.
- Qué se hace cuando algo sale mal. A quién se avisa y en cuánto tiempo. Vale con dos líneas y un nombre.
Nada de esto va contra el empleado que usa IA por su cuenta. Ese empleado está resolviendo un problema real, y el estudio dice que el 79 % de las pymes se ve más eficaz con IA y habla de hasta tres horas semanales ahorradas por empleado. Lo que hace el folio es que ese ahorro deje de depender de la prudencia individual.
En el sistema de ausencias por WhatsApp de Cereales Alcamancha, el empleado pide sus días desde el móvil, sin usuario ni contraseña, y el responsable aprueba con un clic. La pieza que más importa no es la técnica: rechazar exige motivo obligatorio, y ese motivo le llega al empleado. No se puede denegar «porque sí». Todo queda con fecha, estado y quién aprobó. Esa arquitectura —la máquina prepara, la persona decide, el sistema lo registra— es exactamente la que pedimos para cualquier proceso con IA de por medio.
Prohibir la IA no funciona: la gente la usa igual, solo que desde el móvil personal y sin que tú te enteres. Lo que sí funciona es dar herramientas aprobadas y poner por escrito dónde está el límite. Nosotros lo resumimos en una frase que en epoint es norma de trabajo: la IA propone, el humano decide. El día que un proceso se salta esa frase sin que nadie lo haya decidido a conciencia, deja de ser automatización y pasa a ser un riesgo sin dueño.
¿Esto es urgente o puede esperar?
Depende de lo que tengas conectado. Si la IA de tu empresa se limita a redactar correos —uno de los tres usos más habituales, con el 32 %—, el riesgo es un error de tono. Si en cambio le has dado acceso a tu CRM, a tu facturación o a tu almacén, el escenario cambia: un error ya no es de tono, es de datos. Y el contexto aprieta: la AEPD ya ha recibido la primera notificación de una brecha en la que el ataque lo habría ejecutado un agente de IA —de un atacante, no de la empresa afectada—, y avisa de que una cuenta o un token con permisos de más es justo lo que ese tipo de ataque aprovecha. Ahí el folio se queda corto y hacen falta controles técnicos sobre los permisos reales del agente.
Son dos capas distintas y conviene no confundirlas: esta es la de gobierno interno, la de quién puede hacer qué. Si aún estás antes de todo eso, el punto de partida es nuestra guía práctica de IA para pymes. Y si prefieres que os acompañemos en el proceso, de eso va nuestro servicio de consultoría de inteligencia artificial: empezamos por el mapa de qué se está usando ya, que casi siempre sorprende a la dirección.
Hacemos el mapa de herramientas y datos en uso, y salimos con tu política escrita en una sola página.
HablemosFuentes: Europa Press — estudio de OpenAI sobre pymes españolas (17-09-2026) · Applicantes — ficha técnica del estudio: 3Gem para OpenAI (17-09-2026) · AEPD — primera notificación de brecha por ataque con agente de IA