El 14 de septiembre de 2026 la Agencia Española de Protección de Datos publicó una entrada corta en su blog con una noticia que conviene leer despacio: ha recibido la primera notificación de una brecha de datos personales en la que el ataque se habría ejecutado mediante un agente de inteligencia artificial. No es un correo de phishing mejor redactado. Según lo notificado, es un agente que alguien usó para encadenar varias fases del ataque y que buscó fallos por su cuenta.
¿Qué hizo exactamente ese agente?
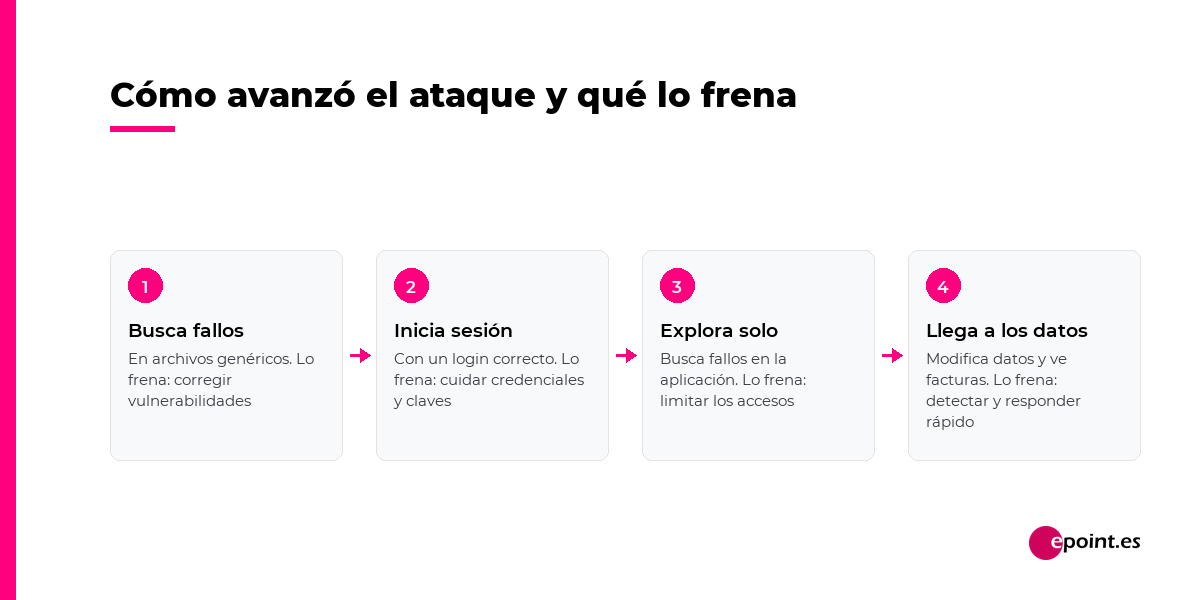
La Agencia lo cuenta sin adornos. El agente atacante empezó buscando vulnerabilidades en archivos genéricos y realizó un login correcto. Ya dentro, siguió buscando vulnerabilidades en la aplicación de forma autónoma y, cuando las encontró, modificó datos personales y accedió a facturas.
Hay tres matices que la propia AEPD subraya y que conviene no perder de vista. El primero: la información procede de la notificación que presentó la organización afectada y todavía tiene que analizarse. El segundo: que se usara un modelo de lenguaje conocido no implica que ese modelo ni la infraestructura de su proveedor hayan sido comprometidos, ni que la herramienta se diseñara para actividades maliciosas. El tercero es el más honesto de los tres: una sola notificación no permite afirmar una tendencia estadística, aunque la Agencia la toma como una señal significativa de que los ataques apoyados en IA han dejado de ser un riesgo teórico.
Lo relevante desde la protección de datos, escribe la Agencia, es que un tercero habría utilizado un agente de IA como instrumento para encadenar con éxito distintas fases del ataque. Esa es la novedad. Lo demás ya lo conocíamos.
¿Y esto por qué le importa a una empresa de doce personas?
Porque la IA no crea amenazas nuevas. Aumenta la velocidad, la escala y la capacidad de adaptación de las de siempre, y al hacerlo recorta el tiempo que tienes para detectarlas y contenerlas. Lo recuerda la AEPD, que lo presenta como una de las conclusiones de la guía CCN-CERT BP/36 sobre IA ofensiva, que el Centro Criptológico Nacional presentó el 23 de junio de 2026.
La Agencia señala cuatro consecuencias muy concretas para cualquiera que trate datos personales:
- Análisis de riesgos. Ya no basta con una mención genérica a malware, phishing o acceso no autorizado. Los ataques asistidos o ejecutados con IA pueden cambiar mucho la probabilidad, la velocidad y el alcance del incidente, y hay que incluirlos expresamente.
- Tiempos de respuesta. Un procedimiento pensado para un atacante que trabaja a mano puede quedarse corto cuando un agente analiza varios activos a la vez, prueba distintas vías y se adapta sobre la marcha.
- Identidades y credenciales. Un agente que consigue una cuenta, una clave de API o un token con permisos excesivos opera a velocidad de máquina y puede tocar varios servicios antes de que nadie note nada raro.
- Supervisión humana. Sigue siendo imprescindible, pero la seguridad no puede depender solo de ella: necesita apoyarse en mecanismos de detección, contención y respuesta lo bastante rápidos.
El permiso de más
De los cuatro puntos, el tercero es el que más nos toca en el trabajo del día a día. Y no por sofisticado, sino por lo contrario.
Una clave de API que solo necesita leer el stock no debería poder emitir facturas. Un token que sirve para publicar en la web no debería poder leer la base de datos de clientes. Es un principio viejísimo, el de mínimo privilegio, y la diferencia es que antes un permiso de más lo aprovechaba alguien que tenía que sentarse a mirar durante horas. Ahora lo aprovecha algo que no se cansa.
Por eso, cuando montamos automatizaciones o conectamos agentes de IA a los sistemas de un cliente, la conversación incómoda es siempre la misma: qué puede hacer exactamente este agente, con qué credencial, durante cuánto tiempo y quién aprueba lo que no es rutina.
En el sistema de ausencias que montamos para Cereales Alcamancha, el empleado pide sus días por WhatsApp y entra a su ficha con un enlace personal sin usuario ni contraseña, que caduca a los 30 días. Y ninguna ausencia se aprueba sola: cada solicitud le llega al responsable, que para rechazarla está obligado a escribir un motivo, y queda registrada con fecha, tipo, estado y quién la aprobó. Nada de eso se diseñó pensando en agentes hostiles, sino para que nadie tuviera que crear cuentas ni recordar contraseñas. Pero una credencial que caduca y una persona que aprueba lo importante son justo el tipo de control que ahora conviene exigir a cualquier automatización.
La reacción fácil a esta noticia es el miedo a la IA. Nos parece equivocada, y además inútil: los modelos de lenguaje que un atacante puede usar como herramienta son los mismos que ya automatizan tareas de back office en muchas empresas. Lo que cambia no es si usas IA, sino con qué llaves la dejas andar por tu casa. Un agente sin permisos acotados y sin nadie que apruebe lo importante no es una automatización: es un empleado nuevo al que le has dado el llavero entero el primer día.
¿Por dónde se empieza mañana?
Por el inventario aburrido. Qué claves de API hay vivas en tu negocio, quién las creó, qué permisos tienen y cuándo caducan. En muchas pymes esa lista no está escrita en ningún sitio, y hacerla no exige un gran proyecto.
Después, lo que la AEPD llama fundamentos y que no ha cambiado con la IA: conocer los tratamientos, minimizar los datos, limitar los accesos, corregir vulnerabilidades, controlar a los proveedores y tener preparado qué hacer el día que pase algo. Suena a poco, pero, según la notificación, este agente avanzó justo por ahí: buscando vulnerabilidades y aprovechando las que encontró.
Si quieres profundizar, en su día escribimos sobre cómo encajan los agentes autónomos en el back office de una pyme y sobre el modelo de atención al cliente con control humano. Los dos artículos se leen distinto desde el 14 de septiembre.
Revisamos qué integraciones y qué agentes tocan tus datos, con qué permisos y quién aprueba qué. Sin alarmismo y con una lista de cosas concretas que arreglar.
HablemosFuentes: AEPD, blog, 14 de septiembre de 2026 · CCN, presentación de la guía CCN-CERT BP/36 sobre IA ofensiva, 23 de junio de 2026